


 컨텐츠











미국 연방수사국(FBI)이 세계 최대 가상자산 거래소 바이낸스에서 발생한 8조 원대 자산 탈취 사건의 배후로 북한 해킹 조직을 공식 지목했다. 이번 사건은 역대 최대 규모의 가상자산 관련 해킹으로 평가되며, 북한 해커들은 거래소 시스템에 침투해 약 20분 만에 수십억 달러를 빼돌린 것으로 나타났다. 이런 가운데 도널드 트럼프 미국 대통령은 이번 사건이 북한 소행인 것으로 확인되면 “북한과 이에 대해 이야기할 것”이라고 밝혔다. 북한의 소행으로 확인돼도 직접 대화할 수 있단 뜻으로, 북-미 대화 가능성을 염두에 두고 외교적 대응의 여지를 남긴 것이란 해석도 나온다.
https://n.news.naver.com/article/newspaper/020/0003759292?date=20261102

WSJ에 따르면 이번 해킹은 지난달 29일 오후 4시 20분경 아랍에미리트(UAE) 아부다비에 있는 바이낸스 보안팀이 자사 거래소에서 10억 달러가 넘는 자산이 유출된 사실을 포착하면서 드러났다. 경영진에 상황이 보고됐고, 최고위 임원들을 포함해 직원 약 100명이 수분 만에 긴급 화상회의에 접속했다. 특히 바이낸스 창업자 자오창펑의 연인인 허이 공동 최고경영자(CEO)는 임신 7개월 반의 상태에서도 밤새 대응을 지휘했다.
바이낸스 8.4조 원 해킹 사태 심층 분석: 북한의 사이버 외화벌이 고도화와 AI 기반 공격 앞에 무력화된 방어 체계
1. 사태 개요 및 주요 보도 핵심 재구성: 20분간의 붕괴와 지정학적 파장
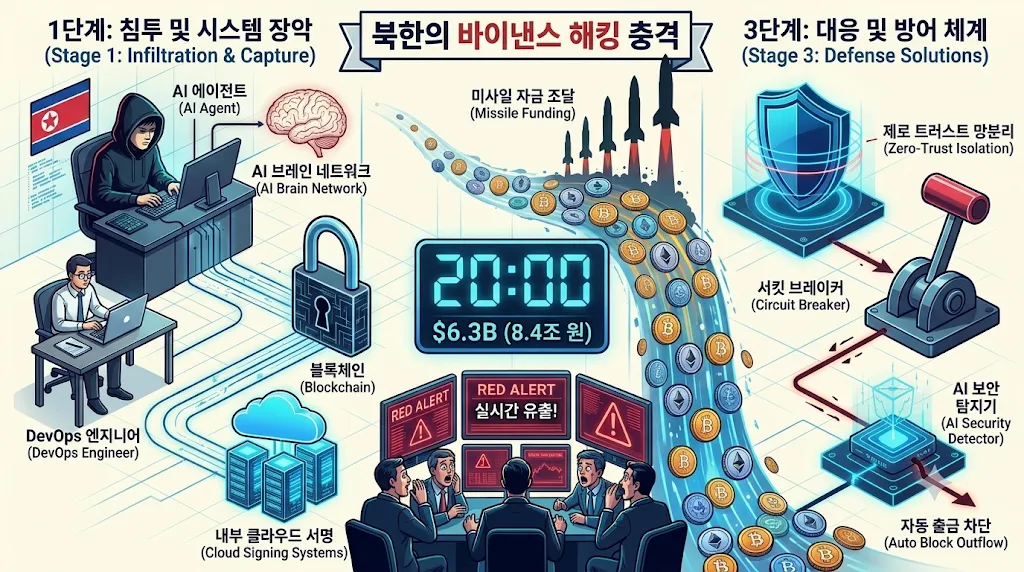
2026년 11월 2일 동아일보를 비롯한 국내외 주요 언론과 미국 정보당국의 발표를 종합하면, 세계 최대 가상자산 거래소인 바이낸스(Binance)에서 발생한 대규모 자산 탈취 사건은 단순한 사이버 범죄를 넘어 국가 주도의 금융 탈취 공작이 기술적 임계점을 돌파했음을 보여주는 역사적 사건이다. 2026년 10월 29일 오후 4시 5분(미 동부시간 기준, 세계표준시 20시 05분)경 시작된 이번 공격으로 불과 20여 분 만에 약 63억 달러(한화 약 8조 4,000억~8조 5,000억 원) 규모의 가상자산이 유출되었다. 이는 2025년 2월 바이비트(Bybit) 거래소에서 발생한 종전 최대 해킹 피해액(약 15억 달러)의 4배를 뛰어넘는 가상자산 역사상 최대 규모의 단일 해킹 사고다.
사건 발생 당시 바이낸스의 내부 위기 대응 과정은 현대화된 사이버 공격 앞에서 인간 중심의 보안 관제 시스템이 얼마나 무력한지를 적나라하게 드러냈다. 10월 29일 오후 4시 20분경 아랍에미리트(UAE) 아부다비에 위치한 바이낸스 보안팀이 내부 지갑에서 10억 달러 이상의 자산이 비정상적으로 유출된 정황을 최초 포착한 직후, 리처드 텅(Richard Teng) 최고경영자(CEO)와 임신 7개월 반 상태였던 공동 창업자 겸 공동 CEO 허이(He Yi)를 포함한 고위 경영진 및 임직원 약 100명이 수분 내에 긴급 화상회의에 소집되었다. 그러나 월스트리트저널(WSJ)과 블룸버그통신의 보도와 같이, 바이낸스 대응팀은 계좌에서 실시간으로 자금이 빠져나가는 화면을 공포에 질린 채(in horror) 속수무책으로 지켜볼 수밖에 없었다. 최초 인지 시점에 10억 달러였던 피해액은 긴급회의 도중 30억 달러로 불어났으며, 불과 20분 뒤인 오후 4시 40분경에는 60억 달러를 돌파했다. 이후 세계표준시 기준 23시 05분경 아발란체(Avalanche)와 폴리곤(Polygon) 네트워크에서의 2차 유출과 23시 56분까지 이어진 이더리움 지갑 잔여 자금 회수(Sweep)를 거쳐, 최종 입출금 전면 중단 공지가 게시된 시점에는 이미 10~11개 블록체인에 걸쳐 63억 달러 이상이 탈취된 상태였다.
글로벌 블록체인 분석 기관들은 온체인(On-chain) 및 오프체인(Off-chain) 데이터를 바탕으로 즉각적인 배후 추적에 착수했다. 미국의 TRM랩스(TRM Labs), 체이널리시스(Chainalysis), 영국의 엘립틱(Elliptic) 등 주요 분석 기관은 사건 직후 이번 공격의 배후로 북한 정찰총국 산하 라자루스(Lazarus) 그룹 계열의 정예 금융 해킹 조직인 트레이더트레이터(TraderTraitor)를 지목했다. 이어 2026년 10월 31일(현지시간), 미국 연방수사국(FBI)은 미 비밀경호국(USSS) 및 국세청 범죄수사국(IRS-CI)과의 합동 조사를 통해 바이낸스 해킹 사태가 북한 트레이더트레이터의 소행임을 공식 확인하고 민간 거래소들에 연관 지갑 주소 차단을 긴급 요청했다.
이번 사태는 가상자산 시장을 넘어 미·북 외교 및 국제 안보 지형으로 즉각 비화했다. 도널드 트럼프 미국 대통령은 사건 초기인 10월 30일 백악관에서는 신중한 입장을 취했으나, FBI의 공식 발표가 나온 10월 31일 플로리다주 마러라고에서 열린 행사에서는 "현재 조사 중이며 북한 소행으로 최종 확인된다면 북한과 이 문제에 대해 직접 이야기할 것"이라고 발언했다. 마코 루비오 미 국무장관 역시 중국 아시아태평양경제협력체(APEC) 정상회의를 보름 앞둔 시점에서 김정은 국무위원장과의 대화 가능성을 열어두고 있음을 시사했다. 이는 북한의 역대 최대 규모 사이버 도발이 역설적으로 미국의 대북 제재 무력화 우려와 맞물려 북·미 간 외교적 협상 테이블의 핵심 의제로 부상하고 있음을 보여준다. 동시에 국제자금세탁방지기구(FATF)는 11월 1일 총회를 통해 북한을 이란, 미얀마와 함께 '자금세탁 및 테러자금 조달 고위험 국가(블랙리스트)'로 유지하기로 결정하며 국제 금융망 차원의 대북 압박을 재확인했다.
2. 기술적 킬체인(Kill Chain) 및 자금 세탁 메커니즘 분석: 프라이빗 키 탈취 없는 서명 인프라 장악
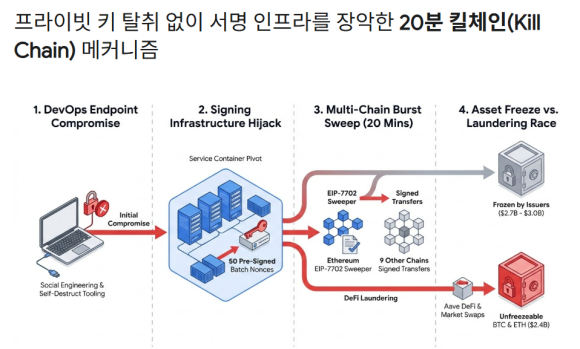
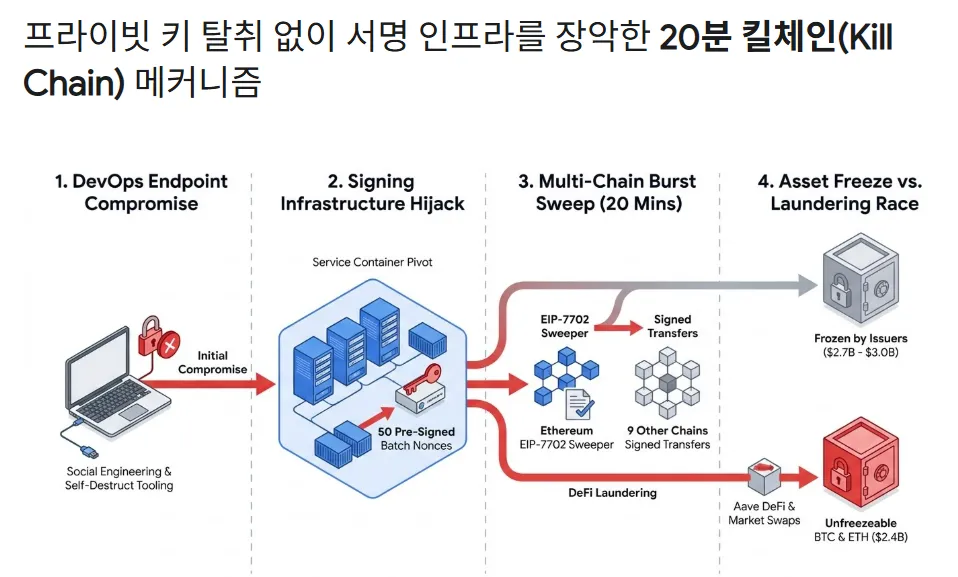
이번 바이낸스 해킹에서 가장 주목해야 할 기술적 특이점은 공격자가 암호화폐 지갑의 프라이빗 키(Private Key, 개인키)를 직접 탈취하지 않고도 10개 이상의 서로 다른 블록체인 네트워크에서 동시에 유효한 출금 트랜잭션을 생성해냈다는 사실이다. 클라우드 보안 연구기관 아비아트릭스(Aviatrix)와 TRM랩스의 기술 분석 보고서에 따르면, 이번 사태는 암호학적 결함이 아니라 개발·운영(DevOps) 엔드포인트 침해에서 시작되어 내부 서명 인프라(Hot Wallet Signing Infrastructure) 전체를 하이재킹한 클라우드 킬체인 공격이었다.
엔드포인트 침투와 클라우드 내부망 횡적이동(Lateral Movement)
공격의 최초 진입점(Initial Access)은 바이낸스 DevOps 엔지니어의 업무용 노트북이었다. 트레이더트레이터는 과거부터 가상자산 업계 개발자들에게 허위 채용 제안, 코딩 테스트, 혹은 위장 프로젝트 참여를 유도해 악성코드를 심는 고도화된 사회공학적 기법을 사용해 왔다. 침해된 엔지니어의 노트북을 통해 내부 클라우드 환경의 서비스 컨테이너(Service Container)에 진입한 공격자는, 마이크로세그멘테이션(Microsegmentation, 미세 망분리)과 동서(East-West) 트래픽 통제가 결여된 내부 네트워크 구조를 악용해 횡적이동을 감행했다. 리처드 텅 CEO가 후속 조사에서 "단순히 노트북 하나가 뚫린 것을 넘어 시스템 내 추가적인 침해 지점(additional points of breach)들이 발견되었다"고 시인한 바와 같이, 공격자는 복수의 엔지니어 권한을 경유하여 최종적으로 바이낸스의 핵심 심장부인 핫월렛 서명 인프라(Hot Wallet Signing Infrastructure)의 제어권을 장악했다. 특히 공격자는 침투 및 권한 상승 과정에서 범행 도구와 로그 흔적을 실시간으로 파괴하는 자폭 메커니즘(Self-destruct mechanism)을 가동하여 보안팀의 포렌식 역추적을 극도로 지연시켰다.
36시간의 사전 준비와 이더리움 EIP-7702 위임(Delegation) 공격의 기술적 메커니즘
공격자는 본 공격을 실행하기에 앞서 약 36시간의 사전 작업(Staging) 시간을 확보했다. 이 기간 동안 프라이버시 믹서 서비스인 토네이도캐시(Tornado Cash)를 통해 출처를 세탁한 가스비(수수료) 자금을 공격용 지갑에 주입하고, 서명 파이프라인의 상태를 정밀 탐색했다.
가장 치명적인 타격이 발생한 이더리움 네트워크(피해액 약 37억 9,000만 달러)에서 공격자는 2025년 5월 이더리움 펙트라(Pectra) 업그레이드를 통해 도입된 EIP-7702 표준을 무기화했다. EIP-7702는 일반 외부소유계정(EOA) 지갑이 특정 스마트 컨트랙트에 실행 제어권을 위임(Delegation)할 수 있도록 허용하는 기능이다. 원래는 사용자 편의성을 위한 계정 추상화(Account Abstraction) 기술로 도입되었으나, 공격자는 이를 바이낸스 메인 핫월렛을 통째로 약탈하는 '자동 수거기(Sweeper)'로 변조하는 데 악용했다.
여기서 공격자가 해결해야 했던 기술적 난제는 이더리움의 논스(Nonce, 트랜잭션 순번) 동기화 문제였다. 바이낸스와 같은 초대형 거래소의 핫월렛은 전 세계 이용자들의 출금 요청을 초 단위로 처리하므로 논스 값이 쉴 새 없이 증가한다. EIP-7702 위임 승인이 온체인에서 유효하게 실행되려면 제출 시점의 지갑 논스 값과 서명된 논스 값이 정확히 일치해야 한다. 공격자는 장악한 바이낸스 서명 인프라를 이용해 연속된 논스 값 50개에 대한 EIP-7702 사전 서명(Pre-signed authorizations)을 일괄 생성(Batch-signing)한 뒤, 10월 29일 20시 20분(UTC)에 이를 단일 트랜잭션으로 제출했다. 50개의 연속된 그물망 중 하나가 바이낸스 핫월렛의 실시간 논스와 정확히 일치하면서, 바이낸스의 메인 이더리움 핫월렛은 공격자의 명령만 수행하는 악성 스위퍼 컨트랙트(Sweeper Contract)로 즉각 변이되었다.
위임이 성사된 지 정확히 3분 24초 후, 공격자는 단 한 번의 실행 명령(Burst transaction)을 내려 바이낸스 핫월렛에 보관 중이던 167,464 ETH와 63종의 토큰(16억 1,500만 USDT 포함) 등 약 59억 달러 상당의 자산을 단일 트랜잭션으로 전량 추출했다. 나아가 변조된 핫월렛이 별도의 바이낸스 스마트 계정(Smart Account)의 실행자(Executor) 권한을 갖고 있던 점을 이용해 8억 2,300만 USDC를 추가로 빼돌렸으며, 바이낸스가 입출금을 완전히 차단하기 전까지 해당 지갑으로 새로 입금되는 고객 자금들을 20시 41분부터 23시 56분(UTC)까지 총 6차례에 걸쳐 반복적으로 긁어갔다(Continuous Sweeping).
동일한 시간대에 공격자는 이더리움 제2 핫월렛(28,006 ETH, 5,570만 USDT, 2,590만 RLUSD 유출)을 비롯해 비트코인, 트론, 리플(XRP Ledger), 솔라나, 아비트럼, 옵티미즘, 베이스, 아발란체, 폴리곤 등 나머지 9~10개 블록체인 네트워크에서도 정상적인 전자서명이 부여된 일반 전송 트랜잭션을 일제히 실행했다. 각기 다른 타원곡선 암호 알고리즘과 키 구조를 사용하는 10여 개 체인에서 동시에 완벽한 유효 서명이 생성되었다는 점은, 거래소의 다중 체인 서명 파이프라인이 단일화된 신뢰 경로로 묶여 있어 한 번의 내부망 침투로 전체 자산이 노출되는 구조적 취약점(Blast Radius)을 안고 있었음을 증명한다.
'고양이와 쥐'의 추격전: 중앙화 발행사 동결 대(對) 자동화된 DeFi 자금 세탁
자산 탈취 직후 바이낸스와 스테이블코인 발행사들이 벌인 동결 작전과, 이를 무력화하기 위한 북한 해커들의 자금 세탁 속도전은 전례 없는 수준으로 전개되었다. 먼저 중앙화 스테이블코인 발행사 및 주요 네트워크 위원회는 신속한 긴급 동결 조치를 통해 약 27억~30억 달러 규모의 자산을 차단했다. 테더(Tether)는 주 유출이 발생한 지 37분 만인 21시 01분(UTC)에 1차 수신 지갑의 9억 7,110만 USDT를 동결했고, 이후 추가 스위핑으로 유입된 물량과 보조 지갑, 트론·아발란체·폴리곤 네트워크 물량을 합쳐 총 17억 7,000만 달러 상당의 USDT를 동결했다. 서클(Circle)은 법집행기관과 공조해 21시 04분(UTC)에 8억 2,300만 USDC를 포함한 약 8억 2,500만 달러를 동결했으며, 리플(Ripple)은 22시 01분(UTC)에 4,050만 RLUSD를, 아비트럼 보안위원회(Arbitrum Security Council)는 네트워크 차원에서 8,426 ETH와 7,460만 ARB(약 3,000만 달러)를 공격자의 통제권 밖으로 격리했고, 월드 리버티 파이낸셜(World Liberty Financial) 등까지 가세하며 온체인 동결 규모를 확대했다.
그러나 트레이더트레이터는 발행사의 블랙리스트 지정을 사전에 철저히 계산하고 시장 가격 손실을 감수한 스왑과 탈중앙화 금융(DeFi) 담보 대출을 악용하여 약 24억 달러의 세탁에 성공했다. 공격자는 체이널리시스가 지적한 바와 같이 고도로 자동화된 스크립트를 가동해 수천 건의 트랜잭션을 생성하며 자금을 다수 주소로 쪼개고 회전시켰다. 특히 동결 기능이 존재하는 스테이블코인(USDT 등)을 중앙 발행기관이 없어 강제 동결이 불가능한 비트코인(BTC)과 이더리움(ETH)으로 전환하기 위해, 시장 가격보다 훨씬 불리한 프리미엄(슬리피지 손실)을 감수하면서까지 마켓메이커들에게 약 7억 8,600만 달러 상당의 스테이블코인을 급매 처분했다. 더 나아가 직접 매각 시 발생하는 유동성 병목과 동결 시간을 우회하기 위해 디파이 대출 프로토콜인 에이브(Aave)에 탈취한 USDT를 담보로 예치한 뒤 이더리움(ETH)을 대출받아 빠져나가는 기법을 구사했다. 결국 에이브 등 디파이 플랫폼들이 긴급 대출 중단에 나섰을 때, 공격자는 이미 42만 개 이상의 ETH와 18,270개의 BTC 등 약 24억 달러(한화 약 3조 2,000억 원) 규모의 '동결 불가능한(Unfreezeable) 순수 탈중앙화 자산'을 완전히 확보해 잠적한 뒤였다. 이 과정에서 탈취 자금 일부가 2026년 9월 발생한 비트겟(Bitget) 거래소 해킹 자금과 뒤섞이는(Commingling) 온체인 흔적이 포착되어 북한의 통합 자금 세탁 파이프라인이 재확인되었다.
3. 북한 암호화폐 해킹의 구조적 심각성과 시장 충격: 국가 범죄의 산업화
이번 바이낸스 해킹 사태는 북한의 사이버 외화벌이가 산발적인 범죄 수준을 넘어 국가 주도의 고도화된 기간산업(Industrialization of state-sponsored crime)으로 완성되었음을 시사한다. 북한은 1990년대 위조지폐(슈퍼노트) 제작, 2000년대 마약 밀매 및 무기 밀수에서 시작해, 최근에는 국경 간 대규모 자금 이전이 즉각적이고 추적이 난해한 가상자산 탈취로 외화 조달의 중심축을 완전히 이동시켰다.
글로벌 해킹 피해의 북한 독점화 현상과 안보 위협
TRM랩스와 체이널리시스가 2026년 10월 29~30일 발표한 최신 통계 데이터는 전 세계 가상자산 생태계의 보안 위협이 사실상 북한이라는 단일 국가 행위자에 의해 좌우되고 있음을 보여준다. TRM랩스의 집계에 따르면 2017년 이후 전 세계에서 발생한 가상자산 해킹 누적 피해액은 약 280억 달러이며, 이 중 북한은 약 100건의 사건을 통해 누적 128억 달러(약 17조 7,000억 원)를 탈취했다. 더욱 심각한 것은 탈취 속도의 기하급수적 가속화다. 북한이 지난 9년간 훔친 128억 달러 중 무려 57.8%에 달하는 74억 달러가 2026년 한 해 동안(10월 말 기준) 탈취되었다. 이로 인해 2026년 전 세계 가상자산 해킹 총피해액은 사상 최고치인 87억 달러로 치솟았으며, 전 세계 해킹 피해액 중 북한 소행이 차지하는 비중은 2021년 15%, 지난 5년 평균 60%, 2025년 63%에서 2026년 10월 기준 85%(TRM랩스 기준)~89%(체이널리시스 기준)까지 폭증했다. 또한 북한 연계 해킹의 건당 평균 피해액 역시 2021년 5,065만 달러에서 2026년 1억 8,565만 달러로 3.7배 급증했다.
이번 바이낸스 단일 해킹으로 유출된 63억 달러(약 8.4조 원)는 북한 연간 국민총소득(GNI)의 약 5분의 1(20%)에 육박하는 천문학적인 금액이다. 설령 스테이블코인 동결분을 제외하더라도, 북한이 이미 동결 불가능한 비트코인과 이더리움 형태로 완전히 손에 쥔 24억 달러(약 3.2조 원)만으로도 유엔 안전보장이사회의 대북 제재망은 사실상 형해화된다. 정보당국과 안보 전문가들은 이 자금이 김정은 국무위원장 직속 정찰총국 산하 이른바 '해커 대학' 등 엘리트 사이버 전사 양성 체계를 유지하는 것은 물론, 최근 북한이 위력 시험을 감행한 전술탄도미사일 집속탄두('강철비', 1발로 축구장 18개 면적인 13ha 초토화) 등 핵·미사일 고도화와 대(對)러시아 수출용 무기 생산 자금으로 직결되고 있다고 분석한다.
시장 가격 급락과 '중앙화 수탁(Custody) 신뢰 붕괴'가 부른 2차 유동성 위기
사상 초유의 해킹 사태는 즉각적인 시장 가격 발작과 구조적 유동성 유출을 동시에 촉발했다. 사건 직후인 10월 30일 비트코인 가격은 8만 1,000달러 선이 무너지며 24시간 만에 4.8% 급락했고, 장중 한때 최근 6주 내 최저치인 7만 6,368달러까지 추락한 뒤 7만 7,000~7만 8,000달러 선에서 등락을 거듭하고 있다. 이더리움 역시 5.7% 폭락하며 2개월 최저치인 2,178달러까지 밀렸으며, 직접적인 해킹 피해가 없었던 미국 최대 상장 거래소 코인베이스(Coinbase)를 비롯해 스트래티지(Strategy), 로빈후드(Robinhood) 등 가상자산 관련 기업들의 주가도 일제히 하락(코인베이스 -4.8%)하는 전염 효과를 낳았다.
그러나 가격 하락보다 더 치명적인 2차 파급효과는 중앙화 거래소(CEX)의 자산 보관 능력에 대한 구조적 불신과 뱅크런(Bank Run) 리스크다. 전 세계 가상자산 현물 거래 점유율 1위(2026년 8월 말 기준 47.6%)이자 이용자 수 3억 2,000만 명을 보유한 바이낸스는 사태 확산을 막기 위해 자체 이용자 보호기금(SAFU, 약 10억 달러 규모)과 회사 보유 자금을 투입해 약 63억 4,000만 달러의 재원을 마련하고, 11월 1일 기준 탈취된 자산의 95%를 메운 뒤 단계적 출금을 재개했다(나머지 5%는 유동성이 낮은 알트코인 자산으로 조달 진행 중). 하지만 동아일보의 11월 2일 자 보도에 따르면, 바이낸스가 출금 서비스를 재개한 직후 투자자들의 불안 심리가 폭발하며 단숨에 약 36억 4,000만 달러(약 4조 8,500억 원) 규모의 대규모 고객 자금 이탈(순유출)이 발생했다.
이는 거래소가 자체 준비금으로 해킹 손실을 보전하더라도(훔친 코인을 되찾은 것이 아닌 자체 자금 충당), "세계 1위 거래소의 핫월렛마저 20분 만에 털린다"는 공포가 기관 및 개인 투자자들의 수탁 자산 회수를 자극하여 거래소 유동성 위기로 전이될 수 있음을 증명한다. 더욱이 창업자 자오창펑이 사건 불과 일주일 전 "어떠한 가상화폐 지갑도 100% 안전하지 않다"고 경고한 직후 본인의 거래소가 뚫렸다는 점은 가상자산 수탁 인프라 전반의 신뢰도를 근본부터 흔들고 있다.
4. AI(에이전트형 AI) 발전에 따른 해킹 수단의 고도화: '방패가 창을 막지 못하는 사태'의 본질
바이낸스 경영진 100여 명이 실시간으로 자금이 빠져나가는 것을 보면서도 단 한 건의 트랜잭션도 막아내지 못한 현상은, 현대 사이버 보안 생태계가 직면한 '창(공격)과 방패(방어)의 구조적 비대칭성'이 인공지능(AI)—특히 자율적 계획과 실행 능력을 갖춘 에이전트형 AI(Agentic AI)—의 결합으로 인해 돌이킬 수 없는 격차로 벌어졌음을 의미한다.
공교롭게도 바이낸스 해킹이 발생한 당일인 2026년 10월 29일, 마이크로소프트 위협 인텔리전스 센터(MSTIC)는 『북한 해킹 조직의 AI 무기화 추적(Tracking North Korean Threat Actors' Weaponization of AI)』이라는 중대 보고서를 발표했다. MSTIC는 북한의 핵심 8대 해킹 조직을 대상으로 공격 워크플로우 내 생성형 및 에이전트형 AI 도입 수준을 4단계(초기 실험 Emerging → 확장 Expansive → 가속화 Accelerating → 실무 정착 Operationalized)로 평가했다.
방패가 창을 막지 못하는 4대 구조적 요인
MSTIC의 분석 결과, 조사 대상인 북한의 8대 해킹 조직 중 '초기 실험(Emerging)' 단계에 머물러 있는 조직은 단 한 곳도 없었다. 특히 이번 바이낸스 해킹의 주범인 제이드슬리트(Jade Sleet, 미 FBI 명칭 트레이더트레이터)를 비롯해 코랄슬리트(Coral Sleet), 재스퍼슬리트(Jasper Sleet) 등 3개 핵심 조직은 이미 공격 전 과정에 AI를 완전히 내재화한 최고 단계인 '실무 정착(Operationalized)'에 도달했다. 이처럼 고도화된 AI 무기화가 기존 보안 방어 체계(방패)를 무력화하는 메커니즘은 네 가지 구조적 차원으로 집약된다.
첫째, 공격 실행 속도의 초압축(Temporal Compression)과 인간 개입(Human-in-the-Loop) 방어의 한계다. 과거의 해킹은 초기 침투 후 내부망 정찰, 권한 상승, 데이터 유출까지 수일에서 수개월이 소요되어 보안관제센터(SOC) 인력이 이상 징후를 탐지하고 차단할 시간적 여유가 존재했다. 그러나 에이전트형 AI는 프롬프트 입력에 그치지 않고 스스로 단계별 과업을 계획하고 실행한다. 아비아트릭스가 2026년 10월 25일 분석한 라자루스 연계 조직의 유럽 정부기관 해킹 사건(PHP2Shell 취약점 CVE-2026-109618 및 CVE-2026-109619 악용)에서는, 공격자가 에이전트형 AI를 투입해 웹셸 확보 후 NTLM 해시 및 다중인증(MFA) 시크릿 탈취, LDAP 터널링을 통한 액티브 디렉토리(Active Directory) 도메인 전체 장악까지 전 과정을 단 2시간 이내에 완료했다. 바이낸스 사태 역시 50개의 연속 논스 사전 서명 생성부터 11개 체인 동시 출금, 디파이 담보 대출을 통한 자금 세탁까지 모든 과정이 자동화되어 20분 만에 종결되었다. 뉴욕타임스(NYT)의 지적처럼 AI와 자동화 기법이 결합된 자금 이동 속도는 인간의 의사결정 및 거래소 간 수동 공조 속도를 압도하기 때문에, 사후 탐지 기반의 방패는 원천적으로 작동할 수 없다.
둘째, 오픈소스 에이전트형 AI 침투 프레임워크(ARTEX)의 실전 배치와 공격 역량의 상향 평준화다. MSTIC 보고서에 따르면 북한의 오닉스슬리트(Onyx Sleet)와 펄슬리트(Pearl Sleet)는 2026년 10월 말부터 오픈소스 에이전트형 AI 모의해킹 프레임워크인 'ARTEX'를 실제 사이버 공작에 투입했다. 또한 코랄슬리트 등 4개 이상의 조직은 커서(Cursor)와 같은 AI 개발 플랫폼을 악용해 악성코드 모듈을 작성·디버깅하고 프라이빗 소스코드 저장소를 트로이목마화하며, 사파이어슬리트(Sapphire Sleet)는 러스트(Rust) 개발자들을 침해한 뒤 백신 탐지를 우회하기 위해 침투 직후 현장에서 즉석으로(On-the-fly) 닷넷(.NET) 코드를 컴파일하는 변종 백도어(ProcmacSteal)를 구현했다. 크라우드스트라이크(CrowdStrike)가 2026년 10월 22일 경고한 바에 따르면, 에이전트형 AI를 활용한 침해 사고는 2026년 8월에 전월 대비 2배, 9월에 다시 8월 대비 2배로 매달 기하급수적으로 폭증하고 있으며, 이는 숙련도가 낮은 하위 해커들조차 정교한 세부 지시 없이도 최고 수준의 파괴력을 발휘하도록 만들고 있다.
셋째, 전통적 접근 통제가 볼 수 없는 비가시적 횡적이동(Invisible Lateral Movement) 경로의 창출이다. 클라우드보안연합(CSA)의 최신 분석에 따르면, 기업 내부에 도입된 AI 에이전트들과 상시 연결된 권한 구조는 전통적인 접근 권한 검토(Access Review) 시스템이 전혀 식별할 수 없는 새로운 신뢰 경로(Agent-assembled trust paths)를 스스로 조립한다. 바이낸스의 사례에서 볼 수 있듯, 공격자가 한 명의 DevOps 엔지니어 노트북을 장악한 뒤 서비스 컨테이너를 거쳐 핫월렛 서명 인프라까지 막힘없이 도달할 수 있었던 배경에는 클라우드 컨테이너 및 개발 환경 내부의 과도한 동서(East-West) 연결성이 자리 잡고 있으며, AI 기반 정찰 도구는 이러한 내부 신뢰 사슬의 약한 고리를 인간보다 훨씬 빠르게 찾아낸다.
넷째, 초개인화·대량화된 사회공학 공격과 AI 모델의 초고속 출시 주기다. 오닉스슬리트는 2026년 8~9월 한국 이용자들을 겨냥해 표적의 세부 정보가 반영된 맞춤형 피싱 PDF 문서를 AI를 이용해 단 몇 분 만에 수십 건씩, 총 100건 이상 대량 찍어내어 유포했다. 제이드슬리트(트레이더트레이터)는 2026년 6월 단 일주일 동안 가짜 AI 기반 블록체인 인텔리전스 기업 등 3개의 위장 회사 채용 담당자로 둔갑해 보안·AI·블록체인 엔지니어들을 표적 포섭했으며, 에메랄드슬리트(Emerald Sleet)는 딥페이크 음성·영상 합성 미디어를 공작에 동원하고 있다. 가상자산 헤지펀드 서드아이(Third Eye)의 티안 젱(Tian Zeng) CEO가 블룸버그에 경고했듯, "2주마다 새로운 AI 모델이 쏟아져 나오는 시대에 취약점 노출이 이처럼 반복되는 것은 업계에 치명타"가 될 수밖에 없다. 새로운 파운데이션 모델과 에이전트 도구가 2주 단위로 등장하며 공격자의 창을 실시간으로 벼리는 반면, 기업과 거래소의 보안 아키텍처 개편 및 패치 주기는 수개월이 소요되는 구조적 시차가 방패의 패배를 고착화하고 있다.
5. 한국 금융·가상자산 생태계의 보안 사각지대와 전략적 제언
바이낸스 해킹 사태는 전 세계 가상자산 현물 거래량의 약 30%를 차지하는 거대 시장이자 북한의 최우선 타깃인 한국 금융 및 가상자산 생태계에 즉각적이고 실존적인 경고를 던지고 있다. 실제로 최근 일주일 사이 국내에서도 북한 연계 세력 및 AI 에이전트를 활용한 것으로 추정되는 전방위적 해킹 공격이 이미 현실화되었다.
국내 금융권 및 가상자산 거래소를 겨냥한 실제 침해 실태
동아일보가 2026년 10월 28일~11월 1일 연속 보도한 바에 따르면, 최근 국내 금융시스템을 상대로 평양에 등록된 북한 인터넷주소(IP)에서 하루에만 무려 440만 건 이상의 무단 접속 및 스캔성 해킹 시도가 탐지되었다. 보안 업계에서는 한국어를 사용하는 해커 조직원들이 라자루스 계열과 연계하여 한국 금융망을 겨냥한 대규모 본공격을 모의하고 있는 정황을 포착했다.
이미 피해는 정보 유출을 넘어 실질적인 자산 탈취로 이어지고 있다. 2026년 10월 초부터 중순까지 은행, 증권사(미래에셋증권, 대신증권 등), 자산운용사, 가상자산 거래소 등 국내 금융회사 16곳에서 연쇄 해킹 피해가 발생해 약 10만 건의 고객 및 임직원 개인정보가 유출되었다. 특히 가상자산 업계의 피해가 가장 직접적이다.
주목해야 할 대목은 코인마켓 거래소인 프라뱅(Prabang) 사례다. 프라뱅은 10월 초 고객 개인정보 유출(금융당국 발표 16개 사 포함)에 이어, 3주 만인 10월 24일 바이낸스와 동일한 취약 지점인 핫월렛(Hot Wallet)이 뚫리면서 약 1억 원 규모의 가상자산이 무단 유출되어 거래소 서비스를 전면 중단했다. 이는 AI 에이전트를 활용한 것으로 보이는 이번 국내 금융권 연쇄 해킹 사태에서 발생한 첫 번째 실제 금전(자산) 피해 사례다. 이어 10월 27일에는 국내 2위 대형 원화 거래소인 빗썸에서도 사내 모바일 그룹웨어가 해킹당해 임직원 715명과 고객 6,444명의 신상 정보가 털렸는데, 이는 바이낸스 사태에서 보듯 임직원 표적 스피어피싱과 내부망 침투를 위한 사전 정찰 데이터로 악용될 위험이 극히 높다.
제도적 보안 사각지대와 아키텍처 전환을 위한 핵심 제언
현재 한국의 가상자산이용자보호법은 고객 가상자산의 80% 이상을 인터넷과 물리적으로 분리된 콜드월렛(Cold Wallet)에 보관하고, 원화 거래소 기준 최소 30억 원 이상의 준비금 적립 또는 보험 가입을 의무화하고 있다. 그러나 바이낸스와 프라뱅 사태가 입증하듯, 공격자들은 콜드월렛이 아니라 실시간 입출금을 위해 상시 온라인에 연결된 나머지 20%의 핫월렛과 이를 제어하는 사내 DevOps 시스템 및 서명 파이프라인을 집중 타격한다. 더구나 국내 가상자산거래소 취약점 분석·평가 보안 기준은 지난해 말에야 뒤늦게 마련되었으며, 2026년 11월 현재 해당 기준에 따라 종합 보안점검을 마친 국내 거래소는 단 한 곳도 없는 실정이다. AI로 무장한 북한의 국가급 사이버 공작에 맞서 '창과 방패의 비대칭성'을 극복하기 위해서는 단순한 물리적 망분리나 콜드월렛 비율 규제에 안주해서는 안 되며, 기술적·제도적 차원에서 즉각적인 패러다임 전환이 요구된다.
무엇보다 서명 인프라의 제로 트러스트 마이크로세그멘테이션(Zero Trust Microsegmentation) 및 체인별 격리가 시급하다. 바이낸스가 단 20분 만에 11개 체인을 동시에 유실한 근본 원인은 DevOps 엔지니어 단말기에서 컨테이너, 그리고 통합 핫월렛 서명 파이프라인으로 이어지는 내부 동서(East-West) 트래픽 경로가 차단되지 않았기 때문이다. 거래소들은 아비아트릭스와 TRM랩스가 권고한 바와 같이 개발·운영(DevOps) 환경과 핫월렛 서명 서브시스템 간의 워크로드 단위 제로 트러스트 분리(NIST 800-53 AC-6, SC-7 기준)를 즉각 적용하고, 단일 침해가 전 체인으로 확산(Blast Radius)되지 않도록 블록체인 네트워크별·지갑 티어별로 서명 인프라를 완벽히 분리해야 한다.
아울러 EIP-7702 위임 차단 정책 및 자동화된 서명 임계치 서킷브레이커(Circuit Breaker)를 도입해야 한다. 이더리움 계열 핫월렛을 운용하는 모든 수탁기관은 서명 파이프라인 정책에서 예상치 못한 EIP-7702 위임(Delegation) 승인 요청을 원천 거부하도록 하드코딩해야 한다. 특히 연속된 논스(Nonce)에 대해 복수의 사전 서명을 일괄 요청(Batch-signing)하는 행위는 즉각적인 침해 지표(IoC)로 간주하여 서명 시스템을 자동 동결하고, 사전 승인된 위임 철회(Revocation) 트랜잭션을 기계적 속도로 즉시 실행하는 인라인 방어 체계를 구축해야 한다. 또한 이그레스(Egress, 외부 유출) 단계에서 일정 규모 이상의 대량 자산 이동(Burst sweep) 발생 시 인간의 개입 없이도 출금을 강제 보류하는 볼륨 임계치(Volume Threshold) 서킷브레이커가 필수적이다.
궁극적으로는 'AI 대(對) AI' 기반의 자율형 방어 체계를 구축하고 국내 거래소에 대한 긴급 보안 감사를 조속히 완료해야 한다. 공격자가 에이전트형 AI(ARTEX 등)와 자동화 스크립트를 통해 침투와 세탁을 분 단위로 수행하는 환경에서는, 방어자 역시 암호화된 내부 트래픽과 서명 요청 패턴의 미세한 이상 징후(Baseline anomaly)를 실시간으로 감지해 감염된 엔드포인트를 밀리초(ms) 단위로 자동 격리하는 AI 기반 자율 방어 시스템을 도입해야 한다. 이와 함께 금융당국은 현재 단 한 곳도 완료되지 않은 국내 가상자산사업자 대상 종합 취약점 분석·평가를 즉각 강제 집행하고, 보안 관리의 범위를 단순 지갑 보관을 넘어 엔지니어의 업무용 단말기, 사내 그룹웨어, 클라우드 컨테이너 환경 전반으로 확대하여 제1금융권 이상의 무과실 손해배상 책임과 보안 규율을 법제화해야 한다.
(시사점)
북한이 세계 최대 가상자산 거래소 바이낸스에서 8조4000억원 규모의 암호화폐를 탈취했습니다. 불과 20분 만에 이뤄진 사상 최대 규모의 해킹으로 지난해 바이비트 해킹 피해액의 4배를 넘고 있습니다. 북한 연계 해킹조직 트레이더트레이터가 배후로 지목되고 있는데, 이번 사건은 북한의 사이버 외화벌이가 단순한 금융 범죄를 넘어 국가 차원의 고도화된 전략으로 진화하고 있음을 보여줍니다.
북한의 해커들은 암호화폐 개인키를 직접 훔치는 대신 거래소 개발·운영(DevOps) 엔지니어의 업무용 노트북을 침투해 내부 클라우드망과 자산 출금 승인 시스템을 장악했습니다. 이더리움의 스마트계정 위임 기능을 악용해 지갑이 공격자의 명령을 수행하도록 변조하고, 여러 블록체인에서 동시에 자산을 빼냈습니다. 블록체인 자체의 암호학적 안전성을 깨뜨린 것이 아니라 내부의 신뢰 체계를 무너뜨린 것입니다. 디지털 금융의 취약점이 어디에 있는지를 보여주는 상징적 사건이 아닐 수 없습니다.
북한의 해킹 능력은 이제 AI와 결합해 새로운 단계에 진입한 것으로 보입니다. 마이크로소프트 위협정보센터는 북한 주요 해킹조직의 AI 활용이 실전 공격 과정에 내재화됐다고 평가했습니다. AI는 취약점 탐색과 악성코드 작성, 표적형 피싱, 내부망 정찰을 자동화할 수 있습니다. 공격자가 침투와 자금 탈취를 분 단위로 수행하는 동안 방어자는 탐지와 승인, 시스템 개선에 더 많은 시간이 걸리고 있는 것이 현실입니다. 공격의 비용은 낮아지고 파괴력은 커지는 구조적 비대칭 현상이 벌어지고 있습니다.
더욱 우려되는 것은 북한의 사이버 공격이 외화 획득과 군사력 증강을 연결하는 수단이라는 점입니다. 국제 제재와 경제적 고립 속에서 암호화폐 탈취는 국경과 금융망을 우회해 자금을 확보하는 통로가 되고 있습니다. 그동안 북한의 누적 가상자산 탈취액은 128억 달러에 달하며, 2026년 한 해에만 그 절반 이상이 발생했습니다. 해킹 수익이 핵·미사일 개발과 사이버 전력 유지에 활용된다면 금융 범죄의 피해는 국제 안보의 위협으로 직결되며, 대북 제재의 실효성도 흔들릴 수밖에 없습니다.
국내 금융권에서도 북한 해커로 추정되는 대규모 무단 접속 시도와 개인정보 유출, 가상자산 거래소 침해 사고가 잇따르고 있습니다. 임직원과 고객 정보가 유출되면 추가적인 표적 공격의 발판이 될 수 있습니다. 세계적 거래소조차 뚫리는 상황에서 국내 금융기관이 기존 보안체계에 안주한다면 피해는 더욱 커질 것이 분명합니다.
따라서 대응의 중심도 바뀌어야 합니다. 고객 자산의 콜드월렛 보관 비율을 높이는 것만으로는 충분하지 않으며, 실제 공격이 집중되는 핫월렛과 이를 통제하는 내부 서명 시스템, 클라우드 개발 환경을 함께 보호해야 합니다. 개발망과 자산 승인망의 분리, 블록체인별 서명 인프라 격리, 비정상적인 대량 출금의 자동 차단, AI 기반 실시간 침입 탐지를 금융권의 기본 규율로 정착시켜야 합니다. 무엇보다 단일 직원의 계정이나 단말기 침해가 전체 자산 유출로 이어지는 구조부터 끊어야 합니다.
금융당국은 가상자산사업자에 대한 종합 취약점 점검을 서둘러 완료하고, 보안 책임의 범위를 지갑 관리뿐 아니라 임직원 단말기와 내부망, 클라우드 시스템 전반으로 확대해야 합니다. 사고 발생 시 피해 보상 능력과 대응 체계도 엄격히 검증할 필요가 있습니다. 국제적으로는 미국과 주요국, 거래소, 스테이블코인 발행사 간 공조를 통해 탈취 자산의 동결과 추적을 신속히 수행해야 합니다. 북한의 자금 세탁 경로를 차단하는 것이 해킹 수익의 군사적 전용을 막는 핵심입니다.









